PMIにおけるITシステム統合|データ移行・権限・セキュリティ・ベンダー契約を網羅解説
本ページの更新日について
公開日:2024年10月5日最終更新日:2026年8月28日
M&A成立後にITシステム統合(IT PMI)を滞りなく完遂するには、システム資産やベンダー契約の棚卸し、段階的な移行計画、セキュリティ統制の確立が不可欠です。本ガイドでは実務手順と判断基準を網羅解説します。
1. PMIにおけるITシステム統合を推進する4段階ロードマップM&A成立後のIT統合(IT PMI)は、企業の事業継続性と統合シナジー創出のスピードを決定づける最重要プロセスです。統合計画が存在しないまま運用を放置すると、二重コストの発生やセキュリティホールによる情報漏洩リスクが跳ね上がります。
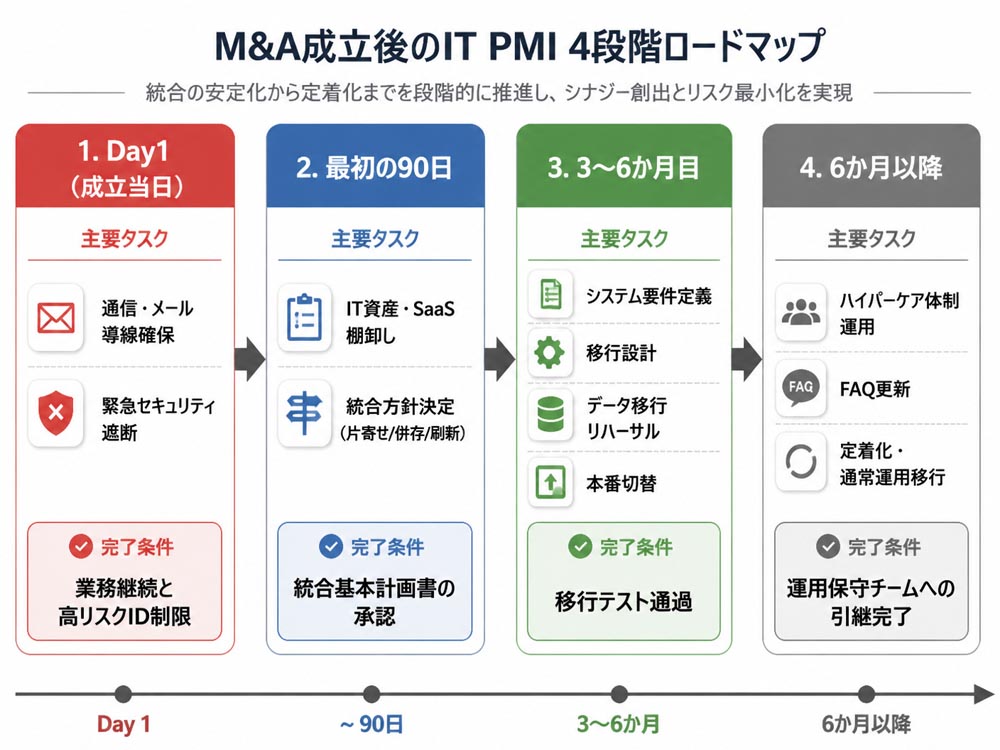
ITシステムの統合は一朝一夕には完了しません。不確定要素を排除し、業務停止リスクを最小化するためには、クロージングからの経過日数に応じた4つの段階的フェーズに区分して推進することが論理的です。
以下のタイムラインに沿って各フェーズのゴールと成果物を明確化し、責任体制を確立してプロジェクトを完遂させます。
1-1. Day1に最優先で確保すべき業務継続性と最低限のセキュリティM&A成立当日(Day1)の最優先課題は、買収先企業および自社の日常業務を1秒足りとも停止させないことです。メールの相互送受信、社内チャットの導線確保、緊急連絡網の開通を優先的に実施します。
業務導線の確保と同時に、セキュリティリスクの遮断を即座に実行しなければなりません。買収先のネットワーク経由で自社環境に脅威が侵入する事態を防ぐため、旧体制の管理者権限の不必要な維持を禁止します。既存の共有IDや外部委託先のアクセス権限を一時的に凍結し、急激なアクセス増加や不審な通信の監視ログを強化します。
成果物として「Day1緊急連絡網」「アクセス権限応急措置マニュアル」を作成し、完了条件を「全拠点でのメール送受信確認および高リスクアカウントのアクセス制限完了」と定義します。
1-2. 最初の90日で完了させるシステム棚卸と統合方針の確定Day1通過後の最初の90日間(100日プランの前半)は、買収先企業のブラックボックス化しているIT環境を完全に可視化する期間です。ハードウェア、ソフトウェア、SaaS、ネットワーク構成、ベンダー契約を漏れなく抽出します。
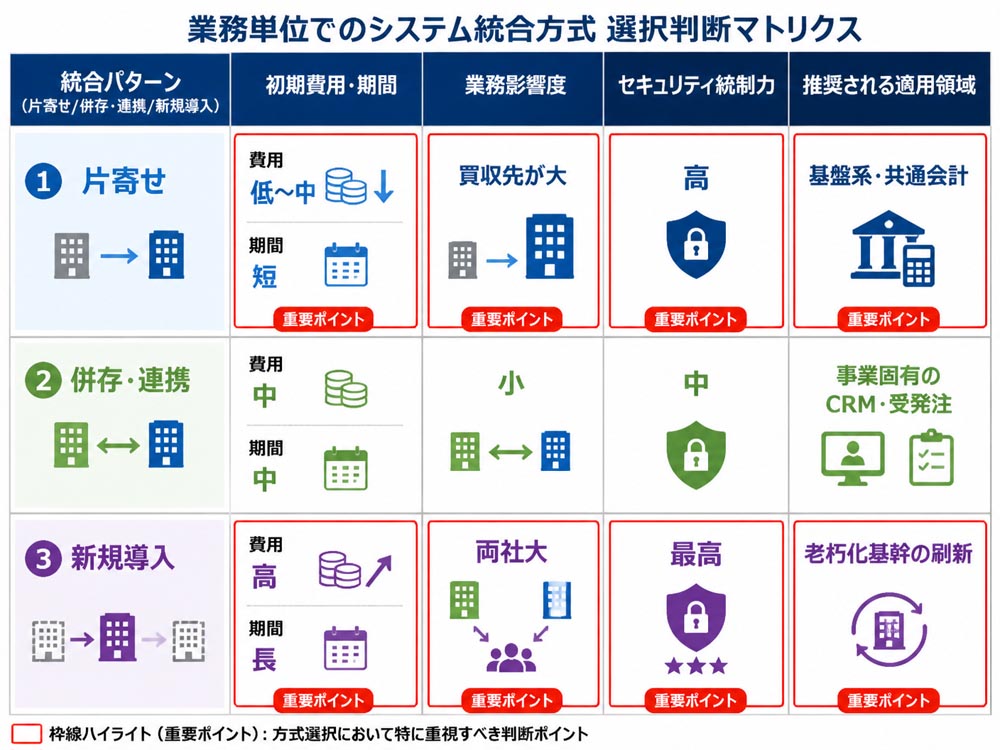
抽出されたシステムに対し、事業への貢献度、維持コスト、セキュリティ適合度の3つの観点から多角的に評価を行います。統合方針は「買収元への片寄せ」「両社システムの併存・連携」「新システムへの全面刷新」の3つの選択肢から切り分けます。
この期間の成果物は「IT資産・SaaS棚卸台帳」および「システム統合基本計画書」です。経営層と現場部門の双方が統合ロードマップと概算予算に合意した状態を完了条件とします。
1-3. 3から6か月目で実行する本格的なシステム統合とデータ移行3か月目から6か月目の期間では、確定した基本計画に基づき、基幹システムやSaaS、グループウェアの本格的な構築とデータ移行を実行します。この工程では要件定義、詳細設計、プログラム改修、移行データの抽出・標準化・マッピングを進めます。
データ移行作業は段階的にアプローチします。テスト環境での移行リハーサルを繰り返し、データの欠損率や整合性を機械的に検証します。本番切替は業務影響が最小となる週末や月次締めのタイミングを狙って実施します。
成果物として「データマッピング定義書」「切り替え手順書」「テスト結果検証報告書」を作成します。新システム上での業務処理テストが100%通過することが次のフェーズへの移行条件です。
1-4. 6か月以降のシステム安定運用に向けたハイパーケアと定着化本番切り替え完了後の1か月間は「ハイパーケア(手厚い初期運用サポート)期間」として位置づけ、専用のヘルプデスク体制と緊急障害対応チームを組織します。現場からの問い合わせや操作の混乱、予期せぬシステム不具合に即座に対応するためです。
問い合わせ履歴を集計して操作マニュアルを継続的に更新し、旧環境からのスムーズな業務移行を定着させます。発生したトラブルの一次回答率と解決時間を定量的なKPIとして測定し、運用の安定性を客観的に判断します。
成果物は「ヘルプデスク問い合わせログ報告書」および「運用引き継ぎ書」です。ハイパーケア期間中の重篤障害発生件数がゼロとなり、通常の運用保守チームへ完全移管できる状態をもってIT PMIの完了と判定します。
 2. システム棚卸しとデータ移行や権限・ベンダー契約の網羅解説

買収対象企業のIT環境を可視化しないまま統合作業を進めることは、不発弾が埋まった土地の上に建物を建てることと同義です。買収先の現場で独自運用されている野良SaaSや古い保守契約は、予期せぬ財務負担や情報漏洩を引き起こします。
網羅的な資産棚卸し、契約関係の評価、現実的な統合パターンの選定、そして体制の構築という4つの要素を徹底的に解説します。
2-1. 買収先のSaaS・端末・IT資産を漏れなく洗い出す棚卸し手法買収先のIT資産を漏れなく抽出するには、単にIT担当者にアンケートを取るだけでは不十分です。現場主導で契約されたシャドーITや野良SaaSを特定するために、多角的なアプローチを実施します。
具体的には以下の5つのステップで棚卸しを推進します。
会計・財務データの精査: 過去1〜2年分のクレジットカード決済履歴、銀行口座振込履歴から「月額・年額のソフトウェア関連支出」を全て抽出。
ネットワークログの解析: プロキシサーバーやUTMのアクセスログから、未知のクラウドストレージや外部SaaSへの通信状況を割り出す。
アクティブ端末の全件スキャン: MDM(端末管理システム)またはネットワークスキャナーを用いて、社内LANに接続されているPC、スマホ、サーバーを一覧化。
現場ヒアリングと業務フロー調査: 各部門のキーパーソンに対し、日常業務で使用している独自のツールやマクロファイルを直接聞き取り。
IT資産・SaaS統合台帳の作成: 抽出した資産をID、所有部署、月額コスト、セキュリティリスクレベルと共に単一のデータベースに集約。
調査漏れをゼロにすることが、後のコスト膨張を防ぐ絶対条件となります。
2-2. ベンダー契約の承継条件や解約違約金リスクを評価する確認項目買収先が締結しているIT関連契約は、法務・財務上の重大なリスク要因となり得ます。契約書を精査する際は、契約名義変更(チェンジ・オブ・コントロール条項や譲渡禁止条項)の有無、中途解約時の違約金条項、解約予告期限を厳格にチェックします。
譲渡禁止条項が存在する場合、事業譲渡や吸収分割に伴う契約移管に対してベンダーの書面同意が必要です。交渉が難航するとライセンスが失効し、業務が停止する危険性があります。
また、データ返還義務や退避用データのフォーマット形式、データ抽出に伴う追加作業費用の有無についても契約書面上で確認し、想定外の追加費用の発生を抑止します。
2-3. 片寄せ・併存・新規導入の統合パターンを業務単位で評価する軸全てのシステムを一気通貫で単一のシステムへ統一することが常に最適解とは限りません。会計、HR、CRM、受発注といった業務領域ごとに、統合コストと得られるメリットを冷静に秤にかける必要があります。
以下の評価基準を用いて統合パターンを選定します。
評価軸 | 片寄せ(買収元へ統一) | 併存・データ連携 | 新規システム導入 |
|---|---|---|---|
初期費用・移行コスト | 低〜中 | 中(API開発費発生) | 高(システム新規構築) |
統合完了までの期間 | 短〜中(3〜6か月) | 中〜長(6〜12か月) | 長(12か月以上) |
業務プロセスへの影響 | 買収先現場の負担大 | 現場への影響は極小 | 両社の現場に影響あり |
セキュリティ・統制 | 極めて高い | 個別対策が必要 | 新規に最適設計可能 |
基盤となる認証・メール環境は早期に「片寄せ」を行い、事業特性が大きく異なる業務システムは「併存」を選択した上でデータ連携基盤(iPaaS等)を構築するハイブリッド構造が実務上最も失敗率の低いアプローチです。
2-4. 情シスリソース不足時に外部委託と内製を切り分ける判断基準中堅・中小企業のPMIにおいて、最も深刻な課題は情シス人員の不足です。特に「ひとり情シス」や他部門との兼任担当者の場合、日常の運用保守業務に追われ、PMIのプロジェクトマネジメントまで手が回らずパンクする事態が頻発します。
リソース制限下では、コア業務とノンコア業務を客観的な基準で切り分け、外部ベンダーやITコンサルタントを戦略的に活用することが成功の鍵となります。
社内リソースを集中させるべき「コア業務」は、経営方針の策定、各部門との業務要件の調整、統合プロセスの最終意思決定です。一方、外部に委託すべき「ノンコア業務」は、資産棚卸しの実作業、データ移行スクリプトの開発、端末のキッティング、M365/Google Workspace等のテナント移行作業、ヘルプデスク一次受託です。
外部委託を活用する際は、プロジェクト完了後の自社へのノウハウ移転を契約条件に盛り込み、ベンダーへの過度な依存状態を作らない設計が求められます。
 3. 業務停止を防ぐデータ移行の手順とロールバック計画の策定
データ移行はIT PMIにおける最大のトラブル発生ポイントです。データフォーマットの違いや重複データの存在、不適切なマッピングは、新システム稼働直後の業務不全を招きます。
データ移行における障害をゼロにし、万が一の事態にも数時間以内に業務を復旧させるための厳格なデータ移行・切り戻しプロセスを提示します。
3-1. 移行対象データの選定と重複排除・名寄せ処理の実務フロー旧システムに存在するすべてのデータを新システムへ移植しようとすることは非効率的であり、移行エラーの確率を高めます。過去の取引データは法定保存期間(通常7〜10年)を満たす範囲に絞り込み、古い履歴データは参照用データベースまたはファイルストレージへアーカイブ保存する判断が適切です。
移行前のアクティブデータに対しては、徹底的なクレンジングと名寄せ(突合せ処理)を実行します。特に顧客マスターや商品マスターにおいて、同一の取引先が別名で重複登録されているケース(例:「株式会社A」と「(株)A」)を全抽出します。
法人番号や電話番号、住所コードを共通キーとして突合せを行い、統合マスターIDを発行して重複データを機械的かつ手動で排除します。
3-2. 勘定科目や顧客マスターのコード体系を揃えるデータマッピング両社で異なるコード体系やデータ構造を統一するため、完全なデータマッピング定義書を作成します。会計システムにおいては勘定科目や補助科目の対応表を作成し、顧客管理システムにおいては顧客ランクや業種分類のコード値を平準化します。
マッピング定義における注意点は、片方のシステムに存在する必須項目がもう片方のシステムに存在しない「データ項目の欠損」です。この場合、新システムでのデフォルト値を定義するか、データクレンジングフェーズで欠損値を埋める作業が不可欠となります。
データ変換ロジックはExcelの関数レベルではなく、システム的な変換テーブル(変換ルール)として明記し、テスト変換を実施して不整合を事前に検知します。
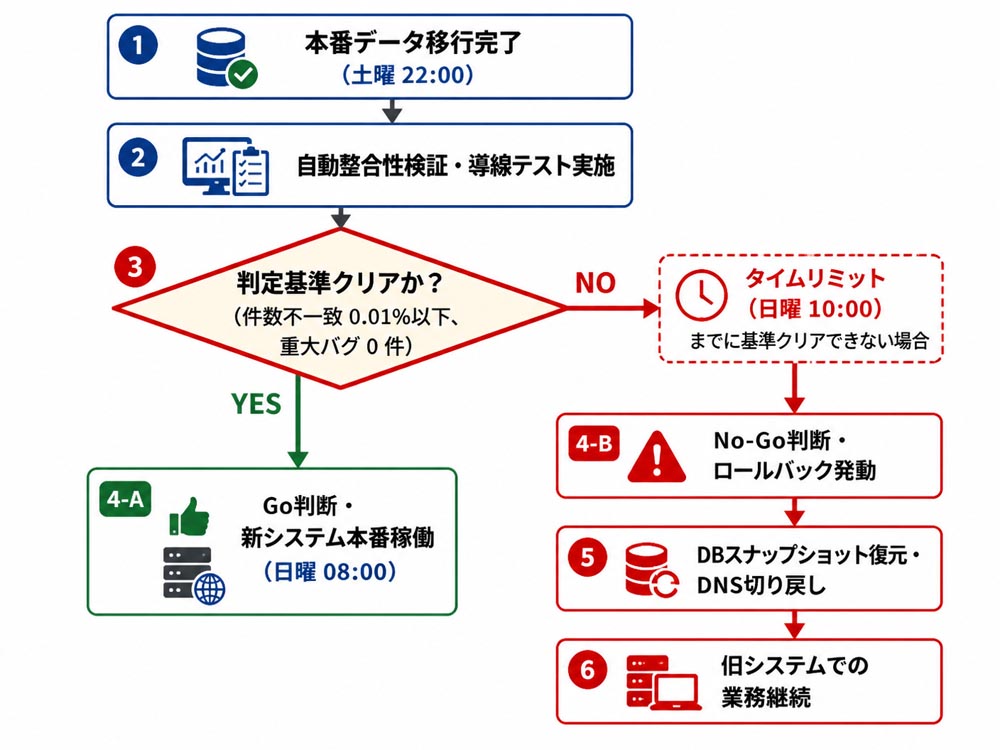
3-3. 切り替えトラブル発生時に業務を復旧させるロールバックの設計移行作業において最も悪手となるのは「トラブルが発生したにもかかわらず、原因究明に固執して切り戻し(ロールバック)の制限時間を超過すること」です。切替当日に不具合が発生した場合、即座に旧システムへ安全に復帰させるロールバック計画の策定が必須です。
本番切替時には、以下の明確な判定基準(Go/No-Go判断基準)とタイムリミットを設定します。
Go/No-Go判定基準1: 本番データ移行後のレコード件数不一致率が0.01%を超えた場合はNo-Go。
Go/No-Go判定基準2: 幹部による基幹業務シナリオの導線テストで重大バグが1件でも発生した場合はNo-Go。
タイムリミット設定: 日曜日の午前10時までに不具合が解消しない場合、即座にロールバックを発動し旧システムでの月曜朝の業務開始を決定。
ロールバック手順書には、DBのスナップショットからのリカバリ手順、DNSの再設定、エンドユーザーへの旧環境利用指示の伝達フローを手順化しておきます。
3-4. データ欠損を防ぐ移行リハーサルの実施と監査証跡の保存方法本番移行の前に、本番同等のデータサイズとシステム環境を使用した移行リハーサルを最低2回以上実施します。リハーサルによって、データ変換にかかる実際の所要時間を分単位で計測し、本番切替の作業ウィンドウ(休日等の保守時間)内に収まるかを検証します。
また、M&A後の内部統制監査や税務調査に対応するため、移行前後のデータ整合性を証明する監査証跡を保存します。
具体的には、移行直前のDBバックアップファイル、移行前後のテーブル別レコード件数一致確認ログ、ハッシュ値によるデータ同一性証明書、および全データのマッピング変換ログを最低7年間暗号化ストレージに保管します。
 4. セキュリティポリシー統一と特権ID管理で防ぐ情報漏洩リスク

M&A実行直後は、買収先企業のセキュリティレベルの低さが原因で、グループ全体がサイバー攻撃の標的となるリスクが極めて高まります。特に買収先が中小企業の場合、パスワード管理の形骸化や多要素認証(MFA)未導入が一般的です。
グループ全体 ガバナンスを確立し、認証基盤の一体化とアカウントライフサイクルの自動化を実現する具体策を試算・設計します。
4-1. M365やGoogle Workspace等のテナント統合とSSO構築コミュニケーションと情報共有の基盤であるMicrosoft 365やGoogle Workspaceの統合は、グループシナジーを生み出す最優先施策です。最終的には1つのプライマリテナントへの統合を目指しますが、技術的・期間的な制約がある場合は段階的にアプローチします。
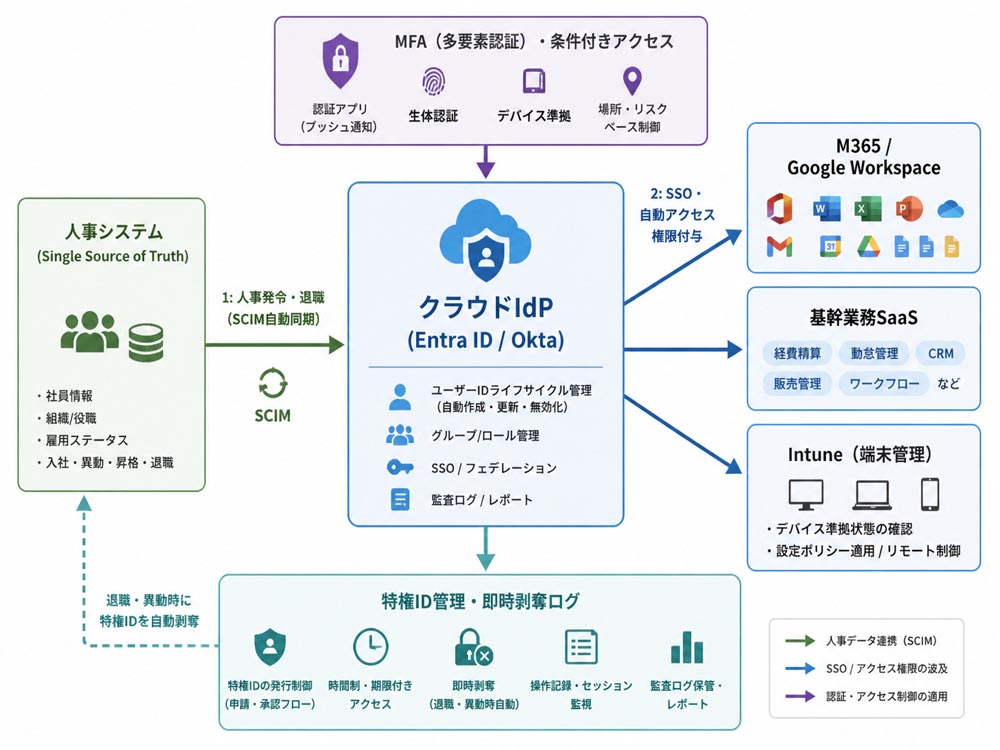
第一段階として、Entra ID(旧Azure AD)やOktaなどのクラウドIdP(身元保証・認証基盤)を中央に配置し、両社のグループウェアとの間でフェデレーション(認証連携)を構築します。これにより、単一のID・パスワードで両社の各種SaaSへ安全にログインできるシングルサインオン(SSO)環境を即座に実現できます。
第二段階として、ドメインの統一、メールボックスやDriveデータのドメイン間移行ツール(BitTitanやQuest等)を活用し、完全なテナント統合を完了させます。
4-2. 退職者や委託先のアカウントを即座に剥奪する特権IDの全社管理買収先企業において放置されている「元社員の未削除アカウント」や「管理者権限(Domain Admin等)が付与された共有ID」は、内部不正や外部侵入の最大の侵入経路です。
IT PMIの初期段階で特権ID台帳を強制作成し、全ての特権アカウントの保有者を実名ベースで特定します。
個人に紐づかない共有管理者アカウントの利用を全面禁止し、特権ID管理(PAM)ツールまたはIdPの条件付きアクセスポリシーを導入します。アクセス権限は「最小権限の原則」に基づき再付与し、退職や契約終了が発生した際には、人事データと連動して即座にアカウントが自動無効化される厳格な運用へ移行します。
4-3. 多要素認証導入と両社のセキュリティギャップを埋める標準化買収元と買収先のセキュリティギャップを埋めるための最短・最効果的な施策は、全アカウントへの多要素認証(MFA)の強制適用です。単一のパスワード認証を排除し、SMSや認証アプリ、FIDO2ハードウェアキーによる多要素認証を組み込むことで、フィッシングやリスト型攻撃による不正アクセスリスクの99%以上を遮断できます。
あわせて、端末管理(MDM)ポリシーの平準化を推進します。Microsoft IntuneやJamfを導入し、買収先企業のPCおよびスマートフォンに対して、OSの自動アップデート強制、ディスク暗号化(BitLocker/FileVault)の適用、セキュリティソフトの常時稼働を自動監視・強制適用する仕組みを構築します。
4-4. 人事異動や組織変更に連動させたIDライフサイクル管理の自動化統合後の組織運用でID管理の手作業を残すと、権限の削除漏れや設定ミスが必然的に発生します。人事マスターシステムを正(信頼できる唯一の情報源:Single Source of Truth)とし、クラウドIdPへID情報を自動同期するシステム(SCIM連携)を構築します。
入社・発令・異動・退職のイベントが発生した際、人事システムのデータ更新をトリガーとして、入社時のID自動発行、異動時の所属グループ・アクセス権限の即時変更、退職時の即時アカウント停止およびライセンス自動回収を自動化します。
これにより、運用工数の大幅な削減とセキュリティガバナンスの完全な平準化を同時に達成できます。
 5. IT PMIに関するよくある質問(FAQ)

IT PMIの実務現場において、経営者や情シス担当者が直面する典型的なトラブルや疑問について、具体的な解決策をQ&A形式で解説します。
5-1. システム棚卸しで買収先の隠れSaaSを発見する具体的な方法は?現場主導で契約された隠れSaaS(シャドーIT)の発見には、経理財務データの精査とプロキシログ解析の組み合わせが最も効果的です。過去1年分のクレジットカード決済履歴から「Software」「Cloud」「AWS」「SaaS」等のキーワードを含む支出を全抽出します。
加えて、社内ネットワークのプロキシサーバーログを解析し、外部の有名クラウドサービスへの高頻度な通信ドメインを特定することで、契約台帳に存在しないSaaSを完全に網羅・特定できます。
5-2. ITデューデリジェンスが不十分なまま契約成立した場合の対処法契約成立前のIT DDが不十分だった場合、Day1直後に「30日間の緊急アセスメント期間」を設定します。外部の専門支援チームを投入し、ネットワーク構成図、アカウント台帳、サーバー構成、バックアップの実施状況を緊急調査します。
調査が完了するまでの期間は、買収先ネットワークと自社社内網との間をVPN等で直接接続することを厳禁とし、買収先環境を論理的に孤立(サンドボックス化)させることでグループ全体への二次被害を防ぎます。
5-3. ベンダーの契約名義変更や譲渡禁止条項の交渉はどう進めるか?譲渡禁止条項が存在するソフトウェアライセンスや保守契約の移管交渉は、M&Aのクロージング決定直後から速やかに協議を開始します。ベンダー側に対し、親会社への変更に伴う事業の継続性や、グループ全体での取引拡大可能性(ライセンス数の増加等)を提示して書面同意を取り付けます。
万が一、ベンダーが承継を拒否した場合や過大な手数料を請求してきた場合は、当該システムの利用を諦め、買収元システムへの早期片寄せに切り替える判断を行います。
5-4. ひとり情シスでも業務を停止させずにIT統合を進める体制づくり専任担当者が1名または兼任の場合、自社リソースだけで全工程を完遂させることは不可能です。担当者は「要件整理と社内調整」に専念し、実作業(データ移行スクリプト作成、キッティング、テナント移行、ヘルプデスク)は外部の専門ベンダーやPMOへアウトソーシングします。
優先順位としては、業務停止リスクの最も高い「認証・メール統合」と「セキュリティ標準化」に予算と外部リソースを集中投下するのが成功の鉄則です。
6. IT PMIと手残りを最大化する手取りを重視するならM&A PMI AGENTの活用法IT PMIを成功させるためには、システムやデータの統合設計だけでなく、M&Aの契約・交渉段階から統合後のコスト構造や手残りを戦略的に設計することが欠かせません。M&Aの実施において、売却価格の大きさだけに目を奪われると、高額な仲介手数料や後から発生するIT PMIの予期せぬ統合コストによって、最終的に経営者の手元に残る資金が大幅に減少するリスクがあります。
こうした課題を解決し、売り手経営者の手残りを最大化する選択肢として注目されているのが手取りを重視するならM&A PMI AGENTです。
手取りを重視するならM&A PMI AGENTは、売却価格からM&A仲介手数料、税金、実費、そして引継ぎ・統合条件を総合的に差し引いた「最終的な手取り額」を重視したM&A仲介・PMI支援サービスを提供しています。
一般的なM&A仲介会社では、最低報酬が高額に設定されているケースが多く、譲渡価格が数千万円〜数億円規模の中小企業・小規模M&Aにおいては、手数料が手残りを圧迫する大きな要因となります。例えば、譲渡価格5,000万円の案件において、他社の最低報酬が2,500万円に設定されている場合、手数料負担が非常に重くなります。
これに対し、は、初回相談料、着手金、中間金がすべて無料で、最低報酬500万円〜という明確かつ合理的な料金体系構造を実現しています。この結果、手数料の差額だけで最大1,500万円もの手残りの違いが生じるケースが存在します。

WebマーケティングやSEO・AIO、専門性のある情報発信を活用して高コストなテレアポ・DM営業費用を抑え、オンライン面談を中心に固定費を削減することで、質の高い支援と圧倒的なコストパフォーマンスを両立しています。
さらに、単なる売買交渉の仲介にとどまらず、ビジネスデューデリジェンス(DD)、買収後のIT PMI、企業再生、経営改善まで含めた周辺領域を深く理解した専門チームが対応します。ITシステムの棚卸しや移行リスク、ベンダー契約の承継条件まで視野に入れた買い手打診・条件交渉を行うため、契約後のトラブルや余計な統合コストの発生を未然に防ぎます。
他社で仲介契約を検討中の方や、提案書・見積りに不安がある場合も、仲介契約前であればオンラインで比較相談が可能です。
7. まとめM&A成立後のIT PMIは、適切なロードマップと具体的な評価軸を持って挑めば、業務を停止させることなく最短でグループシナジーを創出できる経営イベントです。クロージング直後のDay1対応から、最初の90日での厳格なシステム棚卸し、データ移行とロールバック設計、そして認証・特権IDの一括管理まで、本ガイドのステップを順次実行してください。
自社の情シスリソースが不足している場合は、早期にコア業務とノンコア業務を切り分け、実績ある外部パートナーや手残りを最適化するM&A・PMI専門家を巻き込む体制を構築することが、IT PMI成功への最短ルートとなります。


編集者の紹介